
Самый коварный приём, которым пользуются всякие стиллеры, майнеры и другие зловреды - DLL Search order hijacking.

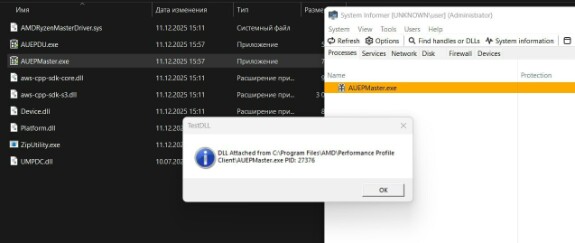
Проще говоря – злоупотребление тем, что некоторые программы загружают DLL из своей папки, не отдавая приоритет системным библиотекам.
Что это значит?
Это значит, что софт не проверяет происхождение DLL и загружает то, что "ближе". Пример можно увидеть на скринах. Подменная UMPDC.dll оказалась ближе, хотя официальный файл лежит в C:\Windows\System32. Если загрузка успешна, вредоносная DLL цепляется к приложению и даёт зловреду возможность выполнять код от имени легитимного приложения. И это всего лишь тестовая dll, которая выводит сообщение, что успешно прицепилось к такому-то процессу.
А что антивирусы?
Обычно ничего. Не всегда удаётся распознать в чём подвох. Подпись есть? Она действительна? Да. Вопросов нет. А вот нифига!
Как от этого защититься?
На 100% - никак, но есть одна системная настройка, при которой большинство подобных атак перестанут работать.
1) Запускаем powershell от админа и пишем
Set-ProcessMitigation -System -Enable PreferSystem32
2) Перезагружаем ПК.
