creator cover BlendLog
BlendLog

BlendLog 

open-source developer

65subscribers

16posts

goals1
$0 of $196 raised
На новый Ryzen 7 5700X

About

Изучаю программирование .NET C#, моделирование в Blender, веду активную разработку утилиты MinerSearch.
На оф. странице blendlog.github.io появилась ссылка для скачивания архива со случайным именем.
Этот тот же архив с github, на случай если майнер не даёт его открыть/распаковать. Ну или просто для тех, кому лень переименовать вручную. Пользуйтесь)

❗️Вредоносная версия PrismLauncher для Minecraft атакует пользователей

Всё начинается с похожего на официальный сайт prismlauncher[.]io. Скачивание ведёт на zip архив со зловредом, в котором никакого лаунчера конечно нет.
Чтобы скрыть возможные детекты антивирусами в архив положили установщик Microsoft SQL Server и переименовали установщик для отвода глаз. Файл имеет подпись Microsoft и Virustotal ничего толком не покажет.
А вот библиотека рядом SqlSetupBoostrapper.dll как раз и является первоначальным активатором зловреда. Он-то и загружается в установщик MS SQL и дальше от его имени подгружает всё остальное.
И да, оно ставит софт удаленного доступа ScreenConnect. Да, тот самый ScreenConnect (https://xakep.ru/2026/07/06/screenconnect/) А его модифицированная DLL внедряется в процесс lsass.exe, который прописывается тут HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa в параметр Authentication Packages
html
threat_report.html53.59 Kb
И по традиции немного аналитики
Как обычно, john майнер (он же fake RealtekHD) впереди всех. Чуть в меньшем количестве – из семейства SCM, который любит впиваться в настоящие системные процессы. Появились также небольшие, но неприятные злоупотребления ScreenConnect, чтобы авторы своего творения могли подключаться к зараженным машинам. Были даже фейковые zapret-сборки и каким-то образом rat'ник XWorm. Остальное по мелочи.
Полный отчёт также можете почитать в файлике threat_report

Как в начале апреля у меня попытались угнать GitHub-аккаунт


На почту пришло письмо якобы с просьбой подтвердить адрес электронной почты. Письмо не попало в спам, выглядело аккуратно и в целом было правдоподобно. Но ссылка в кнопке вела не на GitHub, а на домен, что-то типа https://account-github.io/verify...
 
Письмо я, конечно, удалил. Но ссылку ткнул чисто из любопытства. И вот тут стало интереснее.
 
Я ожидал увидеть копию страницы github. Вместо этого открылся сайт с просьбой пройти капчу. Причём не "найдите все светофоры", а с пошаговой инструкцией.
 
Пример 1 и 2
 
Так что банальное напоминание: смотрите не на то, как выглядит письмо, а куда ведёт ссылка.

✅Новая версия v1.4.9.4

- Расширены эвристики служб и автозапуска (включая скрытые от стандартных средств), меньше ложных срабатываний.
- Добавлен карантин параметров реестра с восстановлением. Критичные системные параметры только лечатся.
- Добавлено удаление вредоносных файлов при следующей перезагрузке с отражением в отчёте.
- SHA1 неподписанных файлов пишется независимо от вердикта.

Обновление также доступно на github и blendlog.github.io

✅ Новая версия v1.4.9.3


 - Службы и задачи планировщика теперь могут быть перемещены в карантин
- Обновлена идентификация и удаление майнера через Wmi
- Исправлен баг, когда значение параметров DisableTaskMgr и DisableRegistryTools было 0, но определялось как угроза
- Исправлен баг, при котором создаётся пустой лог при входе в UI карантина через опцию -q
- Добавлен список исключений для некоторых приложений из DisallowRun, используемый для блокировки телеметрии Windows
- Улучшена эвристика для задач планировщика и служб
- Добавлена кнопка на FormThreatReview для установки рекомендуемых действий к угрозам
- FormTreatReview теперь выводит предупреждение о закрытии формы
- Обновлены / Исправлены ресурсы локализации
 
Обновление также доступно на github

🫡 Как сказал один из моих товарищей – пути майнеров неисповедимы.

Друзья, хочу вам показать один случай, чтобы вы смогли проверить наличие такого зловреда у себя.
Microsoft Display Driver Manager -> записывается в автозапуск и ссылается на pythonw.exe, которая в свою очередь ведёт на питоновский скрипт exec.py. По содержимому у него всего две строчки
from updater import
update
update()
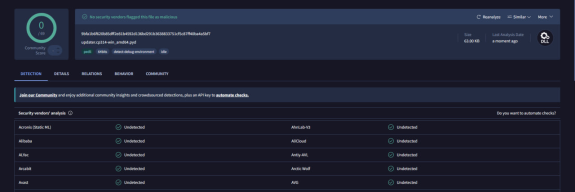
И вот это две строчки заставляют загружать неофициальный .pyd модуль, который как раз делает инжект в легитимные процессы dllhost.exe и calc.exe. Лежит эта зараза тут %LocalAppdata%\Programs\Python\Python399\python3\updater.cp314-win_amd64.pyd
Коварство же в том, что пока его ни один антивирус не распознаёт. Поэтому если нашли у себя этот файл, сразу удаляем и делаем перезагрузку
Subscription levels1

Базовый

$1.31 per month
Простая поддержка автора поможет ему купить покушать
Go up